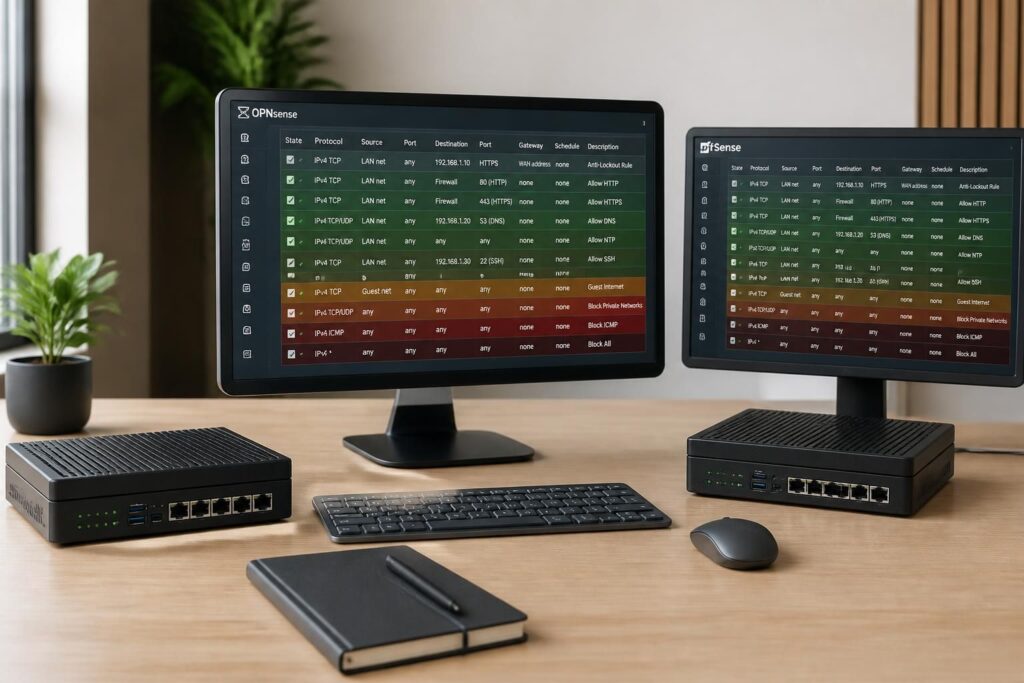
Choisir un Firewall open source, ce n’est plus seulement une affaire de passionné qui aime bidouiller le dimanche. Avec OPNsense et pfSense, le vrai sujet devient simple : quel pare-feu colle le mieux au matériel, aux usages maison et à la sécurité réseau qu’on veut vraiment tenir dans la durée ? Entre interface moderne, règles de firewall à poser proprement et filtrage de paquets qui ne transforme pas la vie en puzzle, le choix se joue souvent sur des détails très concrets. Et croyez-moi, un bon pare-feu open source, c’est un peu comme un meuble bien monté : si la base est solide, tout le reste respire.
L’article en bref
OPNsense et pfSense partagent la même base FreeBSD, mais leur expérience d’usage diverge nettement. Ce comparatif aide à choisir le bon couple matériel-logiciel sans se perdre dans le jargon.
- Matériel adapté : mini-PC x86, Intel NIC et budget réaliste
- OPNsense plus fluide : interface moderne, réglages plus lisibles
- pfSense rassurant : grande ancienneté, base documentaire solide
- Règles et sécurité : segmentation, IDS/IPS et HA bien pensées
Un bon choix dépend surtout du contexte d’usage, pas du bruit des forums.
Dans un petit bureau, chez un particulier connecté ou dans une PME qui commence à empiler les VLAN comme des boîtes de rangement, le firewall devient vite la pièce maîtresse du réseau. Le piège classique ? Acheter une machine trop légère, puis découvrir que les mises à jour, le VPN et l’inspection du trafic demandent un peu plus de souffle que prévu. Un mini-PC avec de bons ports réseau, c’est souvent plus utile qu’une machine tape-à-l’œil. Et pour un déploiement propre, mieux vaut penser dès le départ à la Configuration, aux règles, aux journaux et aux futurs besoins de croissance.
OPNsense et pfSense : le duel qui compte vraiment pour un réseau maison
Sur le papier, les deux solutions se ressemblent beaucoup. Toutes deux s’appuient sur FreeBSD, offrent un vrai contrôle du trafic et savent gérer le NAT, les VLAN, les VPN et le Filtrage de paquets sans faire de manières. Mais dans la pratique, OPNsense a pris de l’avance sur l’ergonomie, quand pfSense garde pour lui une réputation bâtie sur des années d’usage et de documentation. Le résultat ressemble à un comparatif entre un vélo électrique bien réglé et un vieux scooter increvable : les deux roulent, mais pas avec le même confort.
Le point qui change tout en 2026, c’est la logique de maintenance. OPNsense avance vite, avec une cadence de mises à jour régulière et une interface pensée pour aller droit au but. pfSense reste solide, surtout pour ceux qui ont déjà une installation stable, mais son évolution est plus prudente et sa séparation entre éditions gratuites et commerciales pèse dans le choix final. Quand un réseau doit durer plusieurs années, ce n’est pas un détail de salon.
Le matériel qui fait la différence sans faire de cinéma
Le bon Matériel compte presque autant que le logiciel. Un firewall sur base x86-64 avec des cartes réseau Intel donne généralement de meilleurs résultats qu’un boîtier séduisant mais limité sur les ports ou sur la qualité des NIC. Pour un usage maison sérieux, des machines de type Protectli, des mini-PC N100 ou des appliances Deciso et Netgate peuvent faire l’affaire, à condition de viser juste sur la puissance et la dissipation thermique.
Le meilleur réflexe consiste à dimensionner selon le trafic réel. Une connexion fibre simple avec quelques règles de sécurité ne demande pas la même réserve qu’un réseau avec VPN, IDS/IPS et plusieurs flux vidéo. Là encore, un choix sobre évite les sueurs froides au moment où tout le monde se connecte en même temps, comme au pire moment d’une arrivée de train bondé.
| Critère | OPNsense | pfSense |
|---|---|---|
| Interface | Moderne, plus lisible, plus rapide | Fonctionnelle, mais plus datée |
| Mises à jour | Fréquentes et bien cadencées | Plus espacées, approche plus conservatrice |
| Plugins | Très bien intégrés, souvent bien maintenus | Catalogue riche, logique plus traditionnelle |
| Matériel conseillé | Mini-PC x86, Intel NIC, appliances Deciso | Appliances Netgate, x86 compatible aussi |
Dans beaucoup de cas, le vrai gagnant n’est pas celui qui promet le plus, mais celui qui reste fluide au quotidien. C’est là qu’OPNsense marque souvent des points.
Règles de firewall : la partie sérieuse qui évite les mauvaises surprises
Une fois le boîtier installé, tout se joue dans les Règles de firewall. C’est le moment où le réseau cesse d’être “branché” pour devenir réellement maîtrisé. Segmentation du LAN, séparation d’un VLAN IoT, blocage des sorties inutiles, accès VPN ciblé : chaque règle agit comme une porte intérieure dans une maison. On n’empêche pas tout le monde d’entrer, on décide simplement qui a le droit d’aller dans quelle pièce.
Dans OPNsense, la logique de configuration reste claire, surtout pour un administrateur qui découvre l’outil. Le tableau de surveillance affiche le trafic, les connexions actives et les alertes en temps réel, ce qui aide à comprendre ce qui passe, ce qui bloque et ce qui mérite un ajustement. pfSense fait le travail lui aussi, mais avec une sensation plus classique, moins immédiate. Pour une petite équipe, cette clarté fait gagner du temps et limite les erreurs bêtes, celles qui arrivent toujours cinq minutes avant un rendez-vous important.
Un bon réflexe consiste à créer d’abord des règles simples, puis à affiner seulement quand le comportement du réseau est compris. Les installations trop ambitieuses d’emblée finissent souvent avec des exceptions partout. Et là, le firewall ressemble plus à un grenier mal rangé qu’à un outil de protection.
- Segmenter le réseau : isoler IoT, invités et postes sensibles.
- Limiter les sorties : autoriser uniquement les flux utiles.
- Observer les logs : repérer les blocages anormaux rapidement.
- Tester avant généralisation : valider une règle sur un VLAN pilote.
Filtrage, IDS/IPS et petits pièges du quotidien
Le filtrage de paquets ne suffit pas toujours. Sur des réseaux plus exposés, Suricata, Snort ou d’autres briques d’inspection peuvent compléter le dispositif, à condition de prévoir assez de CPU et une vraie stratégie de réglage. OPNsense a souvent l’avantage sur la lisibilité des alertes et l’intégration des plugins, tandis que pfSense reste solide quand l’équipe connaît déjà ses habitudes et ses outils complémentaires.
La scène la plus courante en support ressemble toujours à la même histoire : un appareil affiche une erreur de connexion refusée, un autre se met à couper le VPN, puis un utilisateur signale une erreur de connexion réinitialisée. Ce n’est pas du sabotage, juste un firewall un peu trop zélé ou une règle mal ordonnée. Avec un peu de méthode, tout rentre dans l’ordre.
Autrement dit, le firewall ne sert pas seulement à bloquer. Il aide aussi à diagnostiquer, à comprendre et à rétablir un réseau propre. Et ça, c’est franchement plus agréable qu’un message d’erreur qui s’affiche sans prévenir au mauvais moment.
Comparatif pratique OPNsense pfSense : cadence, ergonomie et usages réels
Pour un comparatif utile, mieux vaut oublier le folklore et regarder ce qui change vraiment au quotidien. OPNsense se distingue par son interface moderne, sa cadence de mises à jour et une logique de plugins qui facilite les choses pour les nouveaux projets. pfSense garde pour lui une grande maturité, un large historique communautaire et une base installée encore très présente chez ceux qui n’aiment pas changer une équipe qui gagne.
En 2026, le choix dépend souvent du point de départ. Un projet neuf, une PME sans administrateur réseau dédié ou un homelab qui doit évoluer vite profiteront souvent d’OPNsense. À l’inverse, une infrastructure déjà stable sous pfSense n’a aucune raison de courir un marathon juste pour le plaisir de changer de chaussures.
Dans les faits, les performances de base restent proches à matériel équivalent. La différence se ressent davantage quand on ajoute des fonctions avancées, de l’inspection de trafic, du VPN ou des règles nombreuses. Là encore, la qualité des cartes réseau et la réserve processeur comptent plus que le logo sur la façade.
| Usage | Choix le plus adapté | Pourquoi |
|---|---|---|
| Premier pare-feu maison | OPNsense | Guidage plus clair et prise en main rapide |
| Installation déjà stable | pfSense | Pas de migration urgente si tout fonctionne |
| VPN WireGuard fréquent | OPNsense | Intégration plus naturelle et plus lisible |
| Besoin de support commercial | pfSense Plus | Écosystème Netgate et appliances dédiées |
Dans un appartement connecté, dans un atelier de création ou dans une petite structure, le bon choix reste celui qui réduit les frictions. Si la maintenance devient simple, le firewall cesse d’être une corvée et redevient un vrai filet de sécurité.
Pour pousser la logique plus loin, il vaut aussi la peine de vérifier l’environnement global du réseau, pas seulement le pare-feu lui-même. Une mauvaise authentification Wi-Fi, un équipement mobile mal protégé ou un VPN bricolé peuvent ruiner l’ensemble. À ce titre, un détour par la sécurité sur tablette Samsung et Apple ou par les bons réflexes pour une connexion Wi-Fi publique rappelle qu’un firewall n’est qu’un maillon d’une chaîne plus large.
Choisir son pare-feu open source sans se tromper de combat
Le meilleur Pare-feu open source n’est pas celui qui fait le plus parler de lui, mais celui qui s’adapte au terrain. OPNsense prend souvent l’avantage pour un nouveau déploiement grâce à sa lisibilité, sa fréquence de mise à jour et son approche très pratique. pfSense reste une valeur sûre pour les installations existantes, surtout quand les habitudes d’équipe ou certaines briques spécifiques pèsent dans la balance.
Une astuce simple consiste à tester sur une machine temporaire ou une VM avant d’imposer le choix partout. C’est un peu comme essayer une chaise avant de la garder pour huit heures de travail : ça évite les regrets et les réglages interminables. Et si une infrastructure doit évoluer, autant le faire avec un firewall qu’on comprend vite, pas avec un outil qu’on redécouvre à chaque panne.
Le meilleur conseil reste donc pragmatique : choisir selon le matériel disponible, la capacité de maintenance et le besoin réel en sécurité réseau. Le reste, c’est souvent du bruit de forum bien emballé.
OPNsense ou pfSense pour un premier firewall maison ?
OPNsense convient souvent mieux à un premier déploiement grâce à son interface plus claire, ses réglages plus lisibles et sa maintenance plus fluide.
Quel matériel choisir pour un firewall open source ?
Un mini-PC x86-64 avec cartes réseau Intel reste une valeur sûre, surtout pour éviter les problèmes de débit ou de stabilité.
Les règles de firewall sont-elles compliquées à créer ?
Pas vraiment, à condition de commencer simple : segmentation des VLAN, autorisations ciblées et vérification régulière des logs.
pfSense est-il dépassé ?
Non, pfSense reste solide et pertinent, surtout pour les installations déjà en place ou les équipes qui le maîtrisent déjà.
Peut-on faire du VPN et de l’IDS/IPS avec OPNsense ?
Oui, OPNsense gère très bien WireGuard, OpenVPN et les plugins de détection d’intrusion comme Suricata, à condition de prévoir assez de puissance.